
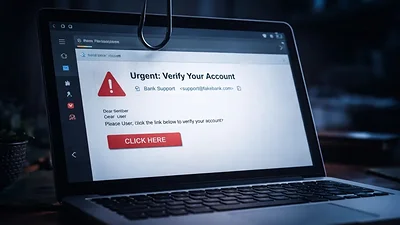
Los ataques BitB (Browser in the Browser) son una técnica de ciberdelincuencia que permite robar contraseñas y datos personales mediante ventanas falsas que imitan a las originales. El engaño consiste en mostrar un navegador dentro de otro, con formularios de inicio de sesión y barras de direcciones que parecen legítimos, pero que en realidad forman parte de un sitio fraudulento.
Esta modalidad de phishing avanzado puede afectar a usuarios de Google Chrome, Safari, Mozilla Firefox y Microsoft Edge. Su objetivo es conseguir que las víctimas ingresen sus credenciales de acceso a redes sociales, servicios de correo electrónico y plataformas financieras. Por eso, reconocer estas maniobras es clave para proteger las cuentas y evitar posibles pérdidas de dinero.
Cómo funciona la estafa BitB
La técnica se dio a conocer en 2022, cuando un investigador de seguridad informática describió este método de suplantación de identidad. Con el tiempo, pasó de ser una amenaza teórica a protagonizar campañas reales de ciberdelincuencia.
El ataque funciona mediante la creación de una ventana falsa dentro de una página web. Los delincuentes imitan el diseño de las pantallas de inicio de sesión de servicios conocidos para que los usuarios confíen en ellas e ingresen sus datos.
La particularidad de BitB es que no solo copia el formulario donde se escriben el nombre de usuario y la contraseña, sino también la barra de direcciones. De esta manera, la ventana muestra una URL aparentemente confiable, aunque se trata de una imagen y no de una dirección web auténtica.
Cuando la víctima completa los campos, la información se envía directamente a los servidores de los atacantes.
Una campaña reciente utilizó esta técnica para suplantar servicios de inteligencia artificial como ChatGPT, Google Gemini, Claude, Muse y Perplexity. Los delincuentes ofrecían herramientas para optimizar campañas publicitarias y buscaban obtener contraseñas y códigos de autenticación multifactor.
Cómo protegerse de los ataques BitB
Una de las principales recomendaciones para evitar este engaño es utilizar un administrador de contraseñas. Estas herramientas verifican la dirección real del sitio y, por lo general, no completan automáticamente los datos cuando detectan que la ventana no corresponde al servicio legítimo.
Además, es importante seguir otras medidas de seguridad:
-
Activar la autenticación multifactor: suma una capa adicional de protección a las cuentas.
-
Usar contraseñas únicas y complejas: evita repetir la misma clave en diferentes plataformas.
-
Desconfiar de las ventanas de inicio de sesión sospechosas: no ingresar información personal si existen dudas sobre su autenticidad.
-
Mantenerse alerta ante posibles engaños: los diseños pueden parecer idénticos a los originales, pero eso no garantiza que sean seguros.
En definitiva, los ataques BitB demuestran que una apariencia confiable no siempre equivale a seguridad. Combinar contraseñas robustas, autenticación multifactor y herramientas de gestión de credenciales ayuda a reducir el riesgo de caer en estas estafas digitales.